Por Drew Patten, Gerente sénior de TI en Infoblox.
Cómo Infoblox utiliza su propia plataforma de seguridad DNS para controlar el acceso a los servicios de IA generativa en toda la empresa.
¿Qué problema estamos resolviendo?
El rápido crecimiento de la IA, la IA generativa y las plataformas de chatbots ha generado nuevos desafíos en materia de seguridad y gobernanza. Si bien estas herramientas pueden mejorar la productividad, el acceso no controlado conlleva riesgos como la fuga de datos, la exposición de la propiedad intelectual y problemas de cumplimiento normativo. Las organizaciones necesitan una forma coherente y escalable de controlar el uso de la IA sin depender exclusivamente de controles basados en los dispositivos finales.
Por qué DNS es el punto de control adecuado
Infoblox Threat Defense™ proporciona visibilidad y aplicación de políticas en la capa DNS, lo que permite a los equipos de seguridad identificar, supervisar y bloquear el acceso a los servicios de IA antes de que se establezcan las conexiones. Dado que el DNS interviene en prácticamente todas las transacciones de internet, funciona como un punto de aplicación centralizado y eficaz en toda la empresa.
Cómo lo implementamos
- Política de seguridad general: Threat Defense inspecciona todas las consultas DNS que se originan en los puntos finales administrados, la infraestructura DNS local y los proxies de reenvío.
- Filtros de aplicación: Los filtros de aplicación integrados para IA generativa y chatbots de IA identifican y controlan los servicios relacionados con la IA.
- Listas de dominios personalizadas: Las listas personalizadas proporcionan cobertura adicional para los servicios de IA que no están incluidos en las categorías de aplicaciones predeterminadas.
- Endpoint de defensa contra amenazas: El agente de endpoint se implementa en todos los sistemas gestionados para garantizar una visibilidad y una aplicación uniformes.
- Proxy de reenvío de DNS (DFP): DFP se implementa en las plataformas NIOS y NIOS-X para garantizar la inspección del tráfico DNS en toda la empresa.
Aplicación de políticas en la práctica
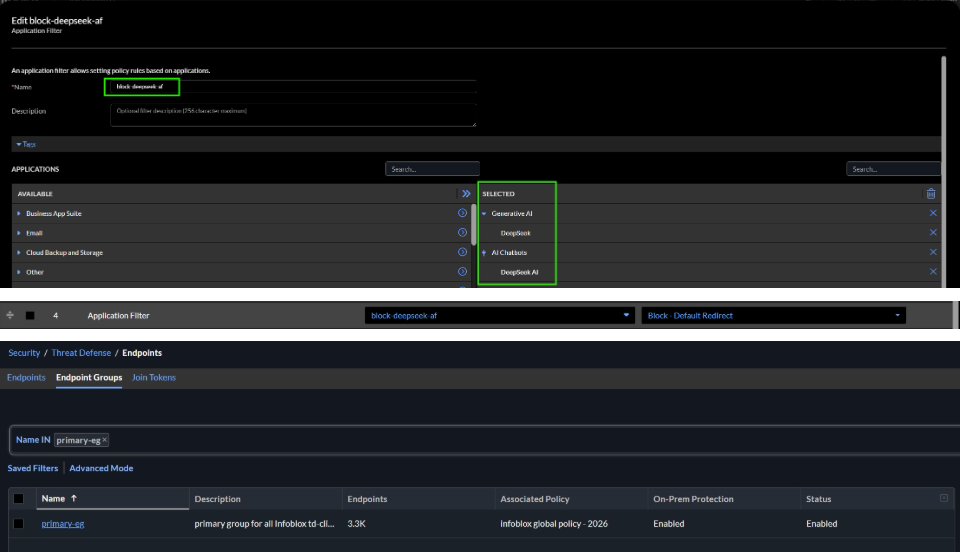
Para demostrar este enfoque, Infoblox creó un filtro de aplicaciones de IA específico y lo utilizó para bloquear determinados servicios de IA generativa, incluido DeepSeek. El filtro está vinculado a una política de seguridad general configurada con una acción de redirección predeterminada y se aplica al grupo de puntos finales principal de la organización.
La misma política se aplica de forma coherente en todas las implementaciones de DNS Forwarding Proxy, entornos NIOS-X como servicio, redes externas y usuarios de puntos finales gestionados por Threat Defense, lo que crea un modelo de gobernanza unificado para el acceso a la IA.
Conclusión principal
Infoblox utiliza activamente Threat Defense para gestionar el acceso a la IA a escala DNS dentro de su propio entorno. Esta implementación interna demuestra cómo las organizaciones pueden usar controles de seguridad basados en DNS para habilitar la gobernanza de la IA, reducir el riesgo y mantener la visibilidad en ecosistemas de IA en rápida evolución.